
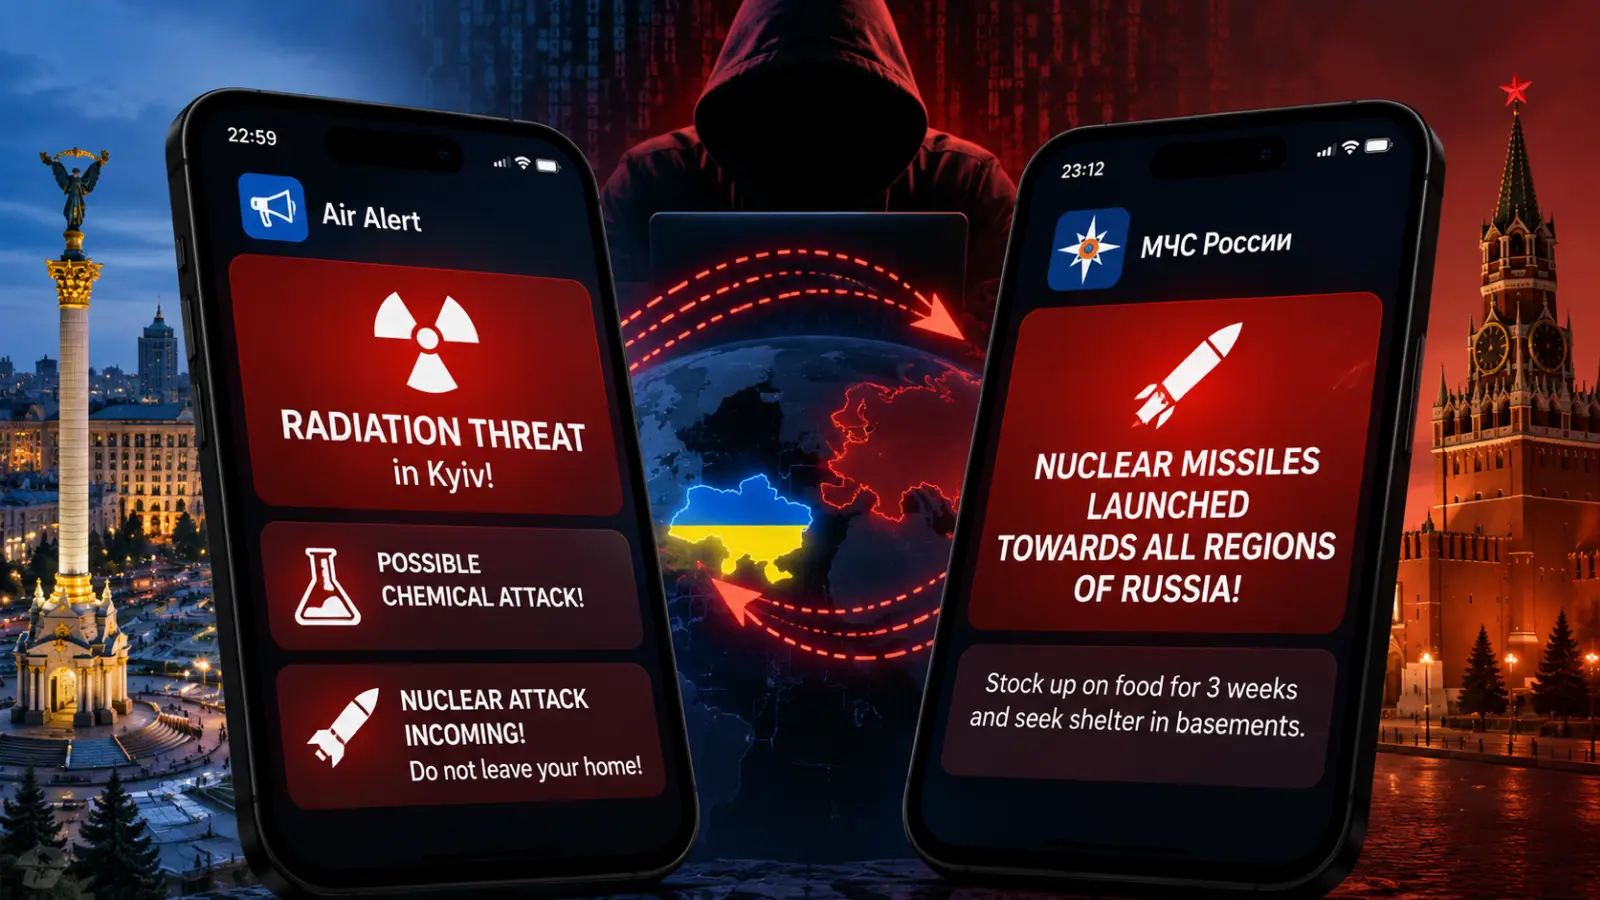
Τις τελευταίες ημέρες καταγράφεται ένα πρωτοφανές μπαράζ κυβερνοεπιθέσεων στην Ευρώπη. Μετά τα πρόσφατα περιστατικά σε ευρωπαϊκές αλυσίδες σούπερ μάρκετ, όπου χάκερς απορρύθμισαν βιομηχανικά ψυγεία ανεβάζοντας τις θερμοκρασίες στους 50 βαθμούς Κελσίου, σήμερα βρισκόμαστε μπροστά σε μια σαφώς πιο επικίνδυνη εξέλιξη. Άγνωστη ομάδα εισέβαλε στην ουκρανική εφαρμογή έκτακτης ανάγκης «Air Alert», στέλνοντας στους κατοίκους του Κιέβου ψευδείς προειδοποιήσεις για άμεση πυρηνική απειλή, διαρροή ραδιενέργειας και χημικές επιθέσεις.
Λίγες ώρες αργότερα, ένα αντίστοιχο περιστατικό εκτυλίχθηκε και στη Ρωσία, με την εφαρμογή του Υπουργείου Εκτάκτων Αναγκών να στέλνει μαζικά μηνύματα στους πολίτες για επικείμενη εκτόξευση πυρηνικών πυραύλων.
Η υπόθεση απέκτησε ακόμη σοβαρότερες διαστάσεις όταν ο πρόεδρος της Ουκρανίας, Volodymyr Zelensky, επιβεβαίωσε δημόσια ότι η χώρα του πραγματοποίησε κυβερνοεπίθεση στο ρωσικό σύστημα ως πράξη αντιποίνων. Πρόκειται για μια εξαιρετικά επικίνδυνη τροπή, καθώς στο επίκεντρο του ψηφιακού πολέμου μπαίνουν πλέον εφαρμογές που προορίζονται αποκλειστικά για την προστασία και την έγκαιρη διαφυγή αμάχων.
Ψεύτικος συναγερμός για πυρηνική επίθεση στο Κίεβο
Το χρονικό των επιθέσεων ξεκίνησε το βράδυ της Κυριακής 1 Νοεμβρίου, λίγο πριν από τις 23:00 τοπική ώρα. Οι χρήστες της εφαρμογής Air Alert άρχισαν να λαμβάνουν καταιγισμό ειδοποιήσεων για υποτιθέμενη απειλή ραδιενέργειας στην ουκρανική πρωτεύουσα.
Λίγο αργότερα ακολούθησαν μηνύματα για χημική επίθεση και οδομαχίες στους δρόμους του Κιέβου, καλώντας τους πολίτες να εκκενώσουν άμεσα τα σπίτια τους και να κατευθυνθούν στα καταφύγια. Μάλιστα, ένα από τα μηνύματα ήταν διατυπωμένο στα ρωσικά, κάνοντας λόγο για επικείμενο πυρηνικό χτύπημα με βαλλιστικούς πυραύλους Oreshnik.
Το γεγονός ότι οι ειδοποιήσεις εκπέμφθηκαν από το επίσημο κανάλι του Air Alert προκάλεσε έντονο πανικό στους κατοίκους. Ορισμένοι χρήστες αντιλήφθηκαν γρήγορα ότι το λεκτικό διέφερε από το τυπικό πρωτόκολλο και εντόπισαν ορθογραφικά λάθη, υποψιαζόμενοι ότι πρόκειται για δολιοφθορά.
Η ουκρανική Πολεμική Αεροπορία εξέδωσε άμεσα ανακοίνωση καθησυχάζοντας το κοινό ότι δεν υπήρχε ραδιενεργός κίνδυνος, καλώντας τους πολίτες να αγνοήσουν τα μηνύματα. Η εφαρμογή τέθηκε προσωρινά εκτός λειτουργίας και μία ώρα αργότερα εστάλη σήμα λήξης συναγερμού. Αξίζει να σημειωθεί ότι τα υπόλοιπα κρατικά δίκτυα ειδοποίησης (σειρήνες και τηλεοπτικά κανάλια) δεν επηρεάστηκαν.
Στο στόχαστρο των κυβερνοεπιθέσεων και η Ρωσία
Λίγες ώρες μετά το συμβάν στο Κίεβο, οι ρωσικές αρχές ανακοίνωσαν ότι παραβιάστηκε η εφαρμογή του Υπουργείου Εκτάκτων Αναγκών. Οι Ρώσοι πολίτες έλαβαν ειδοποιήσεις που υποστήριζαν ότι πυρηνικές κεφαλές είχαν εκτοξευθεί προς όλες τις περιφέρειες της χώρας, καλώντας τον πληθυσμό να συγκεντρώσει προμήθειες τροφίμων για τρεις εβδομάδες και να αναζητήσει καταφύγιο σε υπόγειους χώρους.
Η Μόσχα επιβεβαίωσε την κυβερνοεπίθεση, διευκρινίζοντας ωστόσο ότι οι εισβολείς παραβίασαν ένα δευτερεύον ψηφιακό κανάλι και όχι το βασικό δίκτυο πολιτικής προστασίας. Κατά συνέπεια, οι σειρήνες, οι τηλεοπτικές μεταδόσεις και τα συστήματα SMS λειτούργησαν απρόσκοπτα.
Ο Ζελένσκι επιβεβαίωσε την ουκρανική κυβερνοεπίθεση
Η πιο κρίσιμη πτυχή της υπόθεσης προέκυψε από συνέντευξη του Ουκρανού προέδρου στο αμερικανικό δίκτυο PBS NewsHour. Ο Ζελένσκι υποστήριξε ότι η αρχική επίθεση κατά της ουκρανικής πλατφόρμας ενορχηστρώθηκε από τη Ρωσία και επιβεβαίωσε επίσημα ότι η Ουκρανία απάντησε με στοχευμένο κυβερνοχτύπημα στο ρωσικό σύστημα ειδοποιήσεων.
Ερωτηθείς ευθέως από τη δημοσιογράφο αν η ενέργεια αυτή έγινε ως αντίποινα και αν περιορίστηκε στη συγκεκριμένη εφαρμογή, ο Ουκρανός πρόεδρος απάντησε καταφατικά. Παρότι πρόκειται για ευθεία κρατική παραδοχή, μέχρι στιγμής δεν έχουν δοθεί στη δημοσιότητα τεχνικά ψηφιακά ίχνη (forensics) που να συνδέουν αδιαμφισβήτητα το αρχικό χτύπημα στο Κίεβο με τις ρωσικές μυστικές υπηρεσίες. Παράλληλα, το ρωσικό κανάλι Mash στο Telegram υποστήριξε ότι την ευθύνη για την επίθεση στην Ουκρανία ανέλαβε η ομάδα χάκερ Hitcore, πληροφορία που πάντως δεν έχει επιβεβαιωθεί από ανεξάρτητες πηγές.
Γιατί αυτές οι επιθέσεις ξεπερνούν τα όρια
Οι εφαρμογές πολιτικής προστασίας έχουν αποκλειστικό σκοπό τη διάσωση ανθρώπινων ζωών σε πραγματικό χρόνο. Στην Ουκρανία, όπου οι επιδρομές με πυραύλους και drones είναι καθημερινότητα, η αξιοπιστία αυτών των ειδοποιήσεων αποτελεί ζήτημα επιβίωσης.
Όταν τέτοια εργαλεία παραβιάζονται, διαβρώνεται η εμπιστοσύνη των πολιτών στις επίσημες οδηγίες. Αν ο κόσμος αρχίσει να αμφισβητεί τα μηνύματα θεωρώντας τα πλαστά, ελλοχεύει ο θανάσιμος κίνδυνος να μην αντιδράσει έγκαιρα σε έναν πραγματικό βομβαρδισμό. Το περιστατικό αποδεικνύει ότι οι κυβερνοεπιθέσεις ξεφεύγουν πλέον από τη διαρροή αρχείων και μετατρέπονται σε επικίνδυνα εργαλεία ψυχολογικού πολέμου και παραπληροφόρησης.
Με τη ματιά του Techmaniacs
Η εργαλειοποίηση των συστημάτων πολιτικής προστασίας συνιστά μια εξαιρετικά επικίνδυνη κλιμάκωση που ξεπερνά κάθε αποδεκτό όριο κυβερνοπολέμου. Οι πλαστοί συναγερμοί δεν προσφέρουν κανένα ουσιαστικό στρατιωτικό πλεονέκτημα στο πεδίο της μάχης. Το μόνο που επιτυγχάνουν είναι να σπέρνουν πανικό σε αμάχους, λειτουργώντας σαν ένα επικίνδυνο παιχνίδι ακριβώς δίπλα στο «κόκκινο κουμπί».
Ακόμη πιο ανησυχητική, όμως, είναι η επιβεβαίωση τέτοιων αντιποίνων σε ανώτατο κυβερνητικό επίπεδο. Η αποστολή ψευδών ειδοποιήσεων για πυρηνική επίθεση στους πολίτες μιας χώρας που διαθέτει το μεγαλύτερο πυρηνικό οπλοστάσιο στον πλανήτη αποτελεί στρατηγική επιπολαιότητα πρωτοφανούς μεγέθους. Σε μια συγκυρία όπου τα στρατιωτικά επιτελεία βρίσκονται σε διαρκή συναγερμό και οι χρόνοι αξιολόγησης απειλών μετρώνται σε δευτερόλεπτα, ένα ψηφιακό false alarm θα μπορούσε υπό ακραίες συνθήκες να πυροδοτήσει αλυσιδωτές, μη αναστρέψιμες αντιδράσεις. Όταν ο κυβερνοπόλεμος αγγίζει τα αντανακλαστικά των πυρηνικών δυνάμεων, η ανευθυνότητα μετατρέπεται σε παγκόσμια απειλή.
