

Ένα συγκεκριμένο περιστατικό ασφαλείας έλαβε χώρα με τη Skroutz Last Mile, με την εταιρεία να αποστέλλει σχετική επίσημη ενημέρωση προς τους χρήστες. Αξίζει να σημειωθεί εξαρχής ότι δεν έχουν επηρεαστεί δεδομένα πιστωτικών ή χρεωστικών καρτών, καθώς τα συγκεκριμένα στοιχεία πληρωμών δεν τυγχάνουν διαχείρισης από τη Skroutz Last Mile.
Η επίσημη ανακοίνωση για το περιστατικό ασφαλείας στη Skroutz Last Mile
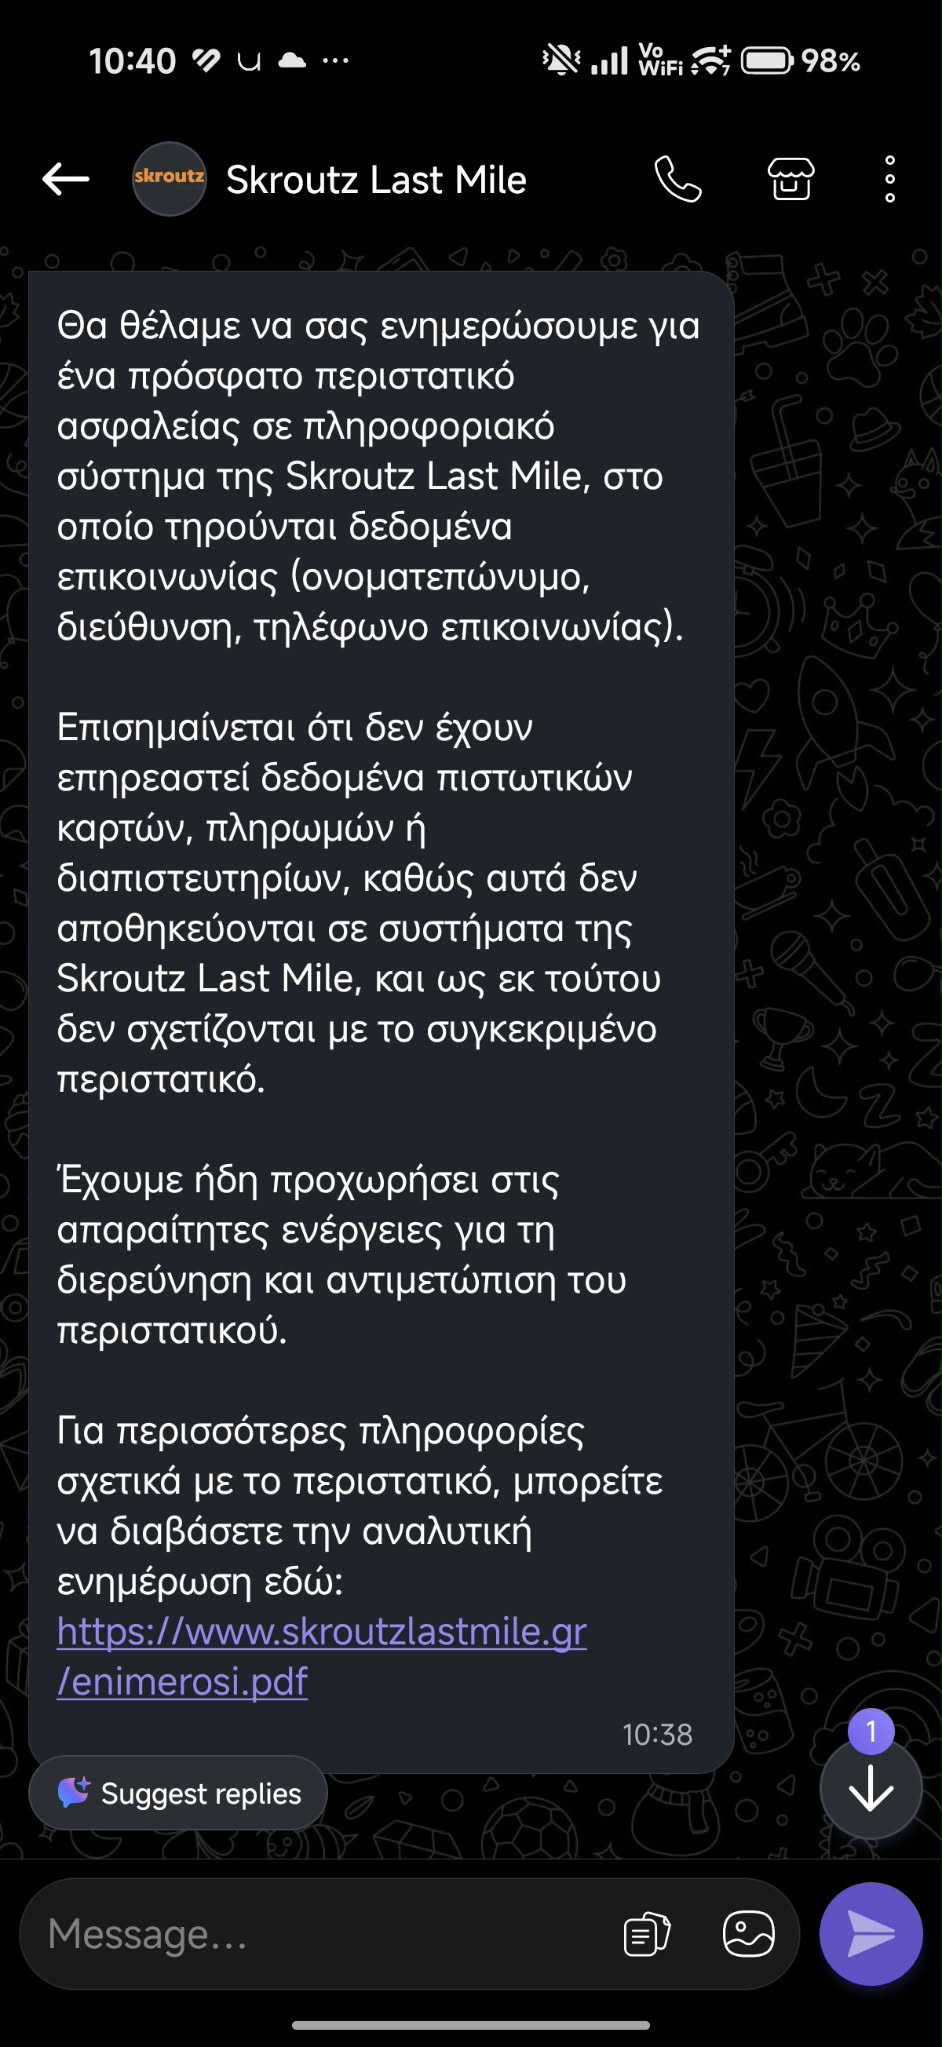
Στο ενημερωτικό μήνυμα που κοινοποιήθηκε αναφέρονται αναλυτικά τα εξής:
«Στη Skroutz Last Mile θέτουμε την ασφάλεια και την προστασία των προσωπικών δεδομένων ως αδιαπραγμάτευτη προτεραιότητα. Για αυτόν τον λόγο, θα θέλαμε να σας ενημερώσουμε για περιστατικό ασφαλείας μη εξουσιοδοτημένης πρόσβασης σε πληροφοριακό σύστημα της Εταιρείας, στο οποίο τηρούνται δεδομένα αποστολής δεμάτων (ονοματεπώνυμο, διεύθυνση, τηλέφωνο επικοινωνίας).
Από το περιστατικό, έχουν επηρεαστεί μόνο οι παραπάνω κατηγορίες δεδομένων σας. Επισημαίνεται ότι δεν έχουν επηρεαστεί δεδομένα πιστωτικών καρτών, πληρωμών ή διαπιστευτηρίων, καθώς αυτά δεν αποθηκεύονται σε συστήματα της Skroutz Last Mile, και ως εκ τούτου δεν σχετίζονται με το συγκεκριμένο περιστατικό.
Η Εταιρεία προέβη σε άμεση αντιμετώπιση του περιστατικού και έλαβε όλα τα ενδεδειγμένα μέτρα ασφαλείας σε άμεση συνεργασία με τις αρμόδιες εποπτικές αρχές.
Σε κάθε περίπτωση, σας υπενθυμίζουμε τις γενικές οδηγίες αποφυγής περιστατικών εξαπάτησης:
- Αυξημένη προσοχή σε μηνύματα ή/και επικοινωνίες που δεν φαίνεται να προέρχονται από επίσημα κανάλια επικοινωνίας της Skroutz Last Mile, και
- Αυξημένη προσοχή σε ύποπτα μηνύματα ηλεκτρονικού ταχυδρομείου ή SMS που ίσως λάβετε (phishing) και επιχειρούν να αποσπάσουν προσωπικά σας στοιχεία ή κωδικούς πρόσβασης.
Για οποιαδήποτε διευκρίνιση ή επιπλέον πληροφορία σχετικά με το ανωτέρω περιστατικό, μπορείτε να απευθυνθείτε στον Υπεύθυνο Προστασίας Δεδομένων στη διεύθυνση [email protected].»
Αν λοιπόν το επόμενο χρονικό διάστημα δείτε στο email σας μηνύματα ηλεκτρονικού ταχυδρομείου ή SMS στο κινητό σας τηλέφωνο ύποπτα, καλό είναι να δείξουμε την ενδεδειγμένη προσοχή, καθώς μπορεί να πρόκειται για απάτη. Παράλληλα, υπενθυμίζουμε στους αναγνώστες μας ότι θα πρέπει να έχουμε ενεργοποιήσει σε όλους τους λογαριασμούς μας έναν δεύτερο παράγοντα ταυτοποίησης, δηλαδή το γνωστό σε όλους μας 2FA, ενώ το 2FA θα πρέπει να είναι ρυθμισμένο και στο λογαριασμό Gmail ή σε οποιοδήποτε email χρησιμοποιούμε.
