
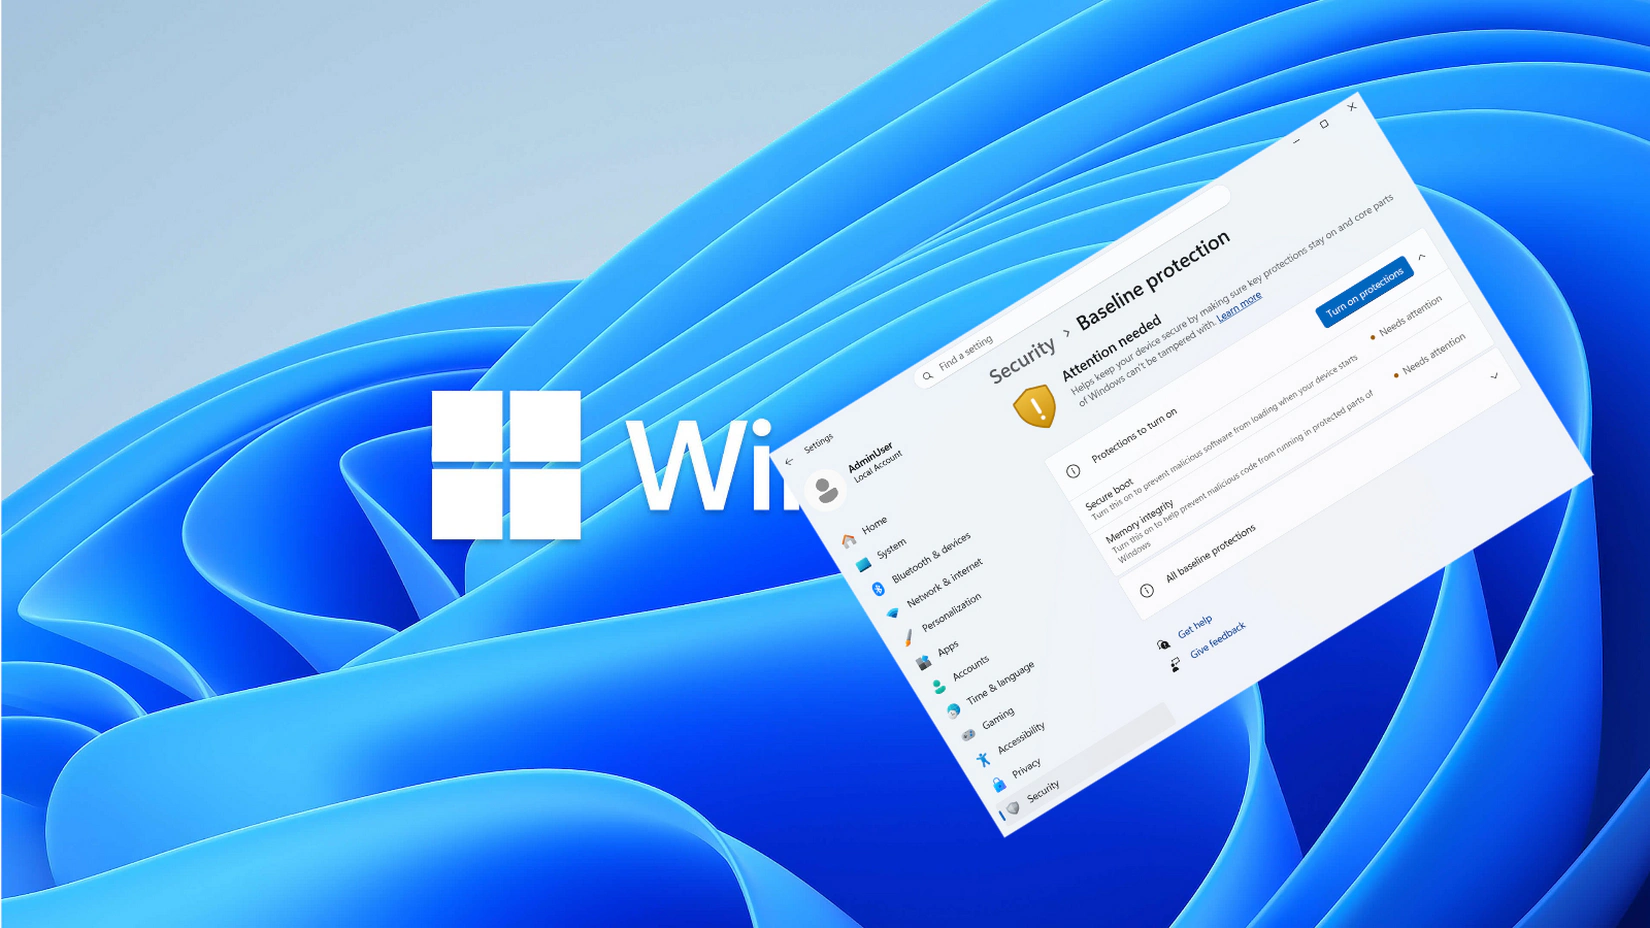
Η Microsoft αλλάζει τον τρόπο με τον οποίο τα Windows αξιολογούν και παρουσιάζουν την κατάσταση προστασίας ενός συστήματος. Η νέα λειτουργία Windows Baseline Protection βρίσκεται ήδη σε δοκιμαστική φάση μέσω του προγράμματος Windows Insider, συγκεντρώνοντας κρίσιμες τεχνολογίες προστασίας σε ένα ενιαίο και επαληθεύσιμο πλαίσιο ασφαλείας.
Αντί ο χρήστης ή ο διαχειριστής ενός υπολογιστή να ελέγχει ξεχωριστά κάθε επιμέρους λειτουργία ασφαλείας, το λειτουργικό σύστημα αξιολογεί πλέον εάν η συσκευή καλύπτει συνολικά ένα συγκεκριμένο σύνολο απαιτήσεων. Η γενική διάθεση της λειτουργίας προγραμματίζεται για το 2027.
Έως σήμερα τα Windows διέθεταν ενσωματωμένες τεχνολογίες όπως το Secure Boot, το Virtualization-Based Security, το Memory Integrity και απαιτήσεις για υπογεγραμμένους οδηγούς. Αυτές οι δυνατότητες λειτουργούσαν ως ανεξάρτητες ρυθμίσεις που διέφεραν από υπολογιστή σε υπολογιστή, καθιστώντας δύσκολο τον άμεσο έλεγχο. Το Windows Baseline Protection συγκεντρώνει όλες τις προϋποθέσεις σε μία ενιαία κατάσταση, η οποία επαληθεύεται από το λειτουργικό σύστημα και προβάλλεται σε ειδικό γραφικό περιβάλλον. Εφόσον πληρούνται όλες οι προϋποθέσεις, η κατάσταση εμφανίζεται ως ενεργή, ενώ αν έστω και μία απαίτηση δεν ικανοποιείται, η συσκευή δεν θεωρείται συμβατή με το συγκεκριμένο επίπεδο προστασίας.
Οι οκτώ απαιτήσεις της πρώτης έκδοσης
Η πρώτη έκδοση του Windows Baseline Protection βασίζεται σε οκτώ μηχανισμούς προστασίας που υπάρχουν ήδη στα Windows, αλλά πλέον αξιολογούνται συνδυαστικά ως ενιαίο σύνολο:
- Security Processor (Επεξεργαστής ασφαλείας)
- Secure Boot (Ασφαλής εκκίνηση)
- Virtualization-based Security
- Memory Integrity (Ακεραιότητα μνήμης)
- Signed Drivers Only (Μόνο ψηφιακά υπογεγραμμένοι οδηγοί)
- Windows Certified Drivers (Πιστοποιημένοι οδηγοί για Windows)
- Kernel Debugger Protection
- Vulnerable Driver Protection (Προστασία από ευάλωτους οδηγούς)
Πώς λειτουργεί ο έλεγχος κατά την εκκίνηση
Ο έλεγχος πραγματοποιείται κατά την εκκίνηση των Windows. Οι απαιτήσεις του Baseline Protection επιβάλλονται από το στάδιο της εκκίνησης και έπειτα. Εάν ο χρήστης απενεργοποιήσει κάποια από αυτές, απαιτείται επανεκκίνηση του συστήματος.
Μετά την ολοκλήρωση του ελέγχου, η κατάσταση ασφαλείας είναι διαθέσιμη με τρεις διαφορετικούς τρόπους:
- Απλή ένδειξη ενεργοποίησης (ναι ή όχι) για τη συγκεκριμένη συσκευή.
- Αναλυτική αναφορά που εξηγεί ποιες ακριβώς απαιτήσεις δεν πληρούνται, εφόσον η συσκευή υστερεί.
- Κρυπτογραφημένο διακριτικό επαλήθευσης υλικού (hardware-backed attestation token) για αδιάβλητη απόδειξη της κατάστασης ασφαλείας.
Τι αλλάζει για οικιακούς χρήστες και εταιρικά περιβάλλοντα
Για τους χρήστες προσωπικών υπολογιστών, η επιλογή Windows Baseline Protection ενσωματώνεται στην εφαρμογή των Ρυθμίσεων και συγκεκριμένα στην ενότητα Security. Μέσα από αυτό το μενού φαίνεται αν ο υπολογιστής πληροί τις προδιαγραφές ή αν υπάρχουν προστασίες που παραμένουν ανενεργές. Σε περίπτωση ελλείψεων, τα Windows ενημερώνουν για τα απαραίτητα βήματα και προσφέρουν ενιαία επιλογή για την εφαρμογή των αλλαγών με μία επανεκκίνηση. Όταν απαιτείται τροποποίηση σε επίπεδο firmware, όπως η ενεργοποίηση του Secure Boot ή του TPM μέσω του UEFI, το λειτουργικό σύστημα καθοδηγεί τον χρήστη στη διαδικασία.
Η διαδικασία διαφοροποιείται σε υπολογιστές εταιρικών δικτύων ή οργανισμών, όπου οι απλοί χρήστες ενδέχεται να μην έχουν τα απαραίτητα δικαιώματα για να εκτελέσουν μόνοι τους τις ρυθμίσεις.
Η δοκιμαστική περίοδος συνεχίζεται στο Windows Insider Program, με τη Microsoft να προγραμματίζει τη γενική κυκλοφορία για το 2027 χωρίς να προσδιορίζει συγκεκριμένη ημερομηνία, δεσμευόμενη να εξελίσσει διαρκώς τις απαιτήσεις ασφαλείας βάσει των σχολίων των χρηστών.
