
Μια νέα ευπάθεια zero-day που εντόπισε ο ερευνητής ασφαλείας Abdelhamid Naceri, δίνει τη δυνατότητα σε οποιονδήποτε έχει πρόσβαση σε υπολογιστή με Windows 11 να εκτελέσει λογισμικό και να αποκτήσει πρόσβαση στα αρχεία του χρήστη, παρά την ύπαρξη της οθόνης κλειδώματος. Το συγκεκριμένο κενό ασφαλείας μπορεί να παρακάμψει την οθόνη κλειδώματος και να επιτρέψει την εκτέλεση προγραμμάτων υπό τον περιορισμένο λογαριασμό συστήματος της οθόνης κλειδώματος (WSIAccount), ο οποίος δεν έχει δικαιώματα διαχειριστή.
Πώς λειτουργεί η παράκαμψη της οθόνης κλειδώματος
Ο τρόπος με τον οποίο λειτουργεί η ευπάθεια είναι ιδιαίτερα απλός, καθώς αρκεί η χρήση ενός πληκτρολογίου:
- Η διαδικασία ξεκινά από την οθόνη κλειδώματος επιλέγοντας «Ξέχασα το PIN μου».
- Με τον συνδυασμό πλήκτρων Win + U ενεργοποιείται το εργαλείο φωνητικής αφήγησης (Αφηγητής). Παρόλο που το παράθυρο παραμένει οπτικά κρυμμένο πίσω από την οθόνη κλειδώματος, λειτουργεί κανονικά στο παρασκήνιο.
- Κρατώντας πατημένο το Caps Lock και χρησιμοποιώντας τα βελάκια και το Enter, μπορεί κάποιος να πλοηγηθεί στο μενού του Αφηγητή.
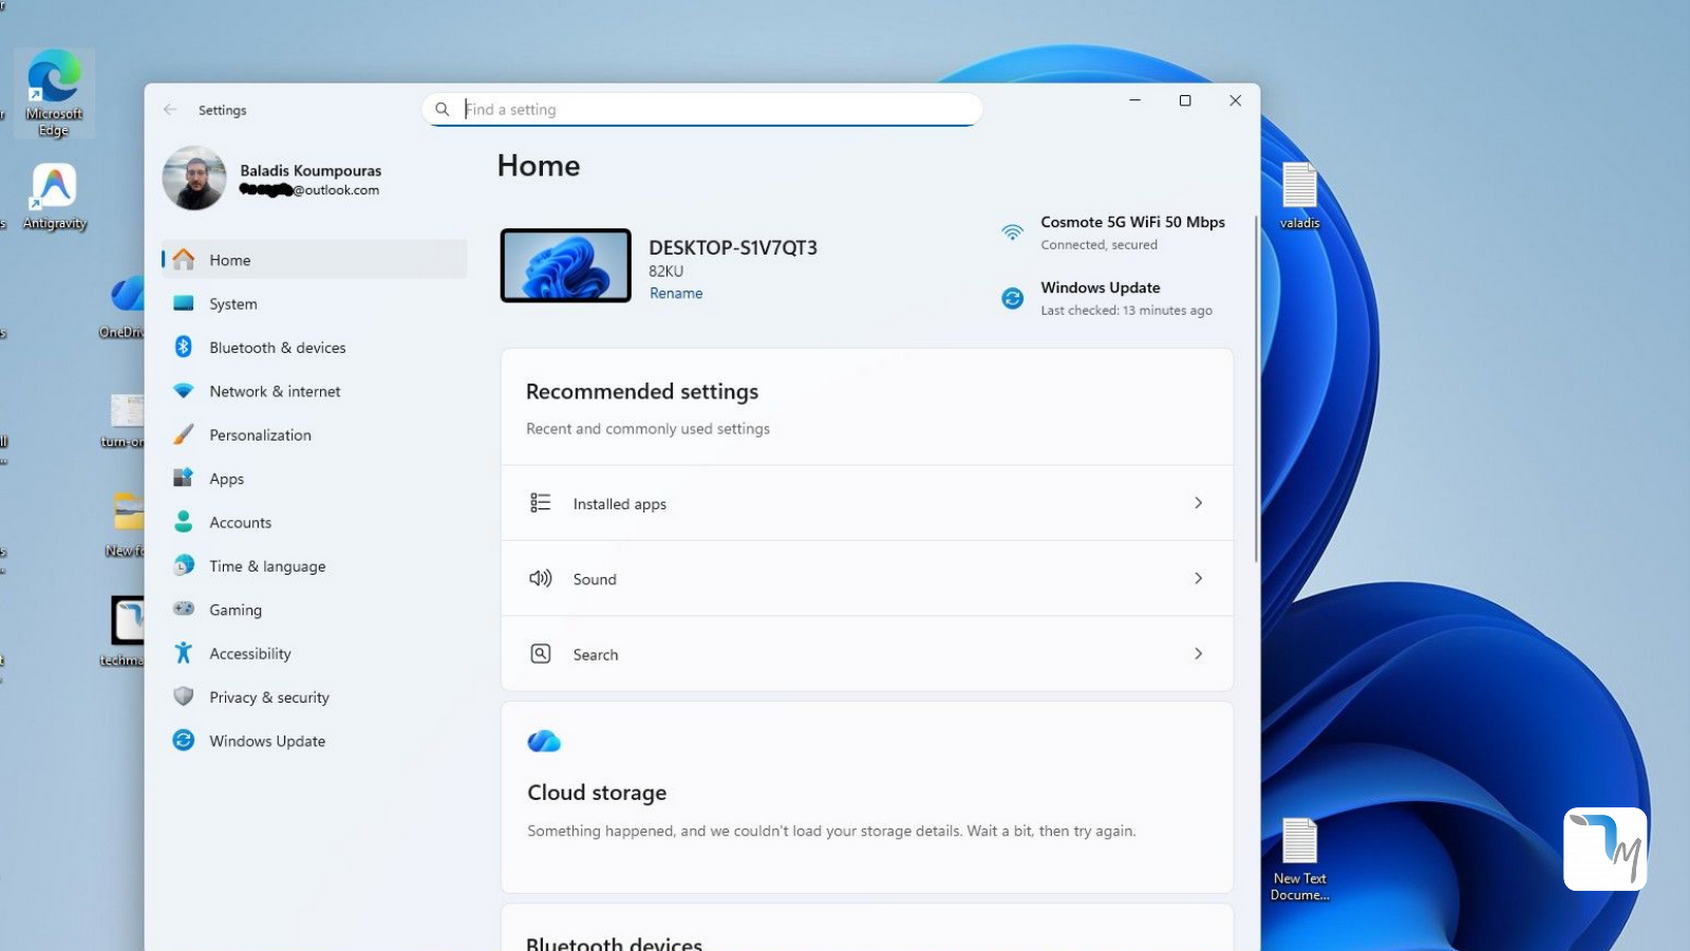
- Μέσω αυτής της πλοήγησης ανοίγει η εφαρμογή Ρυθμίσεις των Windows, όπου δίνεται η δυνατότητα μετάβασης στην ενότητα Bluetooth και ρύθμισης της Αυτόματης αναπαραγωγής ώστε να ανοίγουν αυτόματα οι φάκελοι ενός USB stick και να εκτελείται λογισμικό.
Επιπλέον, εάν ο λογαριασμός διαθέτει δικαιώματα διαχειριστή, όπως συμβαίνει στους περισσότερους υπολογιστές, υπάρχει η δυνατότητα δημιουργίας νέου λογαριασμού χρήστη.
Γιατί δεν αποτρέπει την πρόσβαση το BitLocker
Το BitLocker προστατεύει τα δεδομένα όταν ο υπολογιστής είναι κλειστός ή βρίσκεται σε αδρανοποίηση, αποτρέποντας την ανάγνωση του δίσκου ακόμη και αν αφαιρεθεί από το σύστημα.
Όταν όμως ένας υπολογιστής είναι ενεργοποιημένος και απλώς βρίσκεται στην οθόνη κλειδώματος, ο δίσκος έχει ήδη αποκρυπτογραφηθεί στη RAM. Επομένως, η συγκεκριμένη αστοχία δεν σπάει την κρυπτογράφηση του BitLocker, καθώς εκμεταλλεύεται το γεγονός ότι το σύστημα βρίσκεται ήδη σε λειτουργία.
