
Η αλλαγή του κωδικού πρόσβασης θεωρούνταν μέχρι σήμερα η πρώτη γραμμή άμυνας στο Gmail σε περιπτώσεις έκτακτης ανάγκης. Σε συνδυασμό με τον δωρεάν έλεγχο ασφαλείας της πλατφόρμας, ο χρήστης είχε τη δυνατότητα να ανακτήσει τον λογαριασμό του όταν υποψιαζόταν παραβίαση. Ωστόσο, ένα νέο κακόβουλο λογισμικό με την ονομασία Remus Stealer επιτρέπει την πλήρη πρόσβαση στο Gmail, αγνοώντας την αλλαγή κωδικού ή την αποσύνδεση συσκευών. Οι πρώτες σχετικές αναρτήσεις στο dark web προωθούν την εν λόγω υπηρεσία έναντι 1.000 δολαρίων τον μήνα.
Πώς λειτουργεί το Remus Stealer
Αντί να προχωρά σε υποκλοπή των cookies του προγράμματος περιήγησης (browser), το Remus Stealer χτυπά απευθείας στον πυρήνα του συστήματος. Πιο συγκεκριμένα, το κακόβουλο λογισμικό αλληλεπιδρά απευθείας με τη μνήμη του browser την ώρα που ο χρήστης είναι συνδεδεμένος, εκτελείται αθόρυβα στο παρασκήνιο και στη συνέχεια εξαφανίζεται.
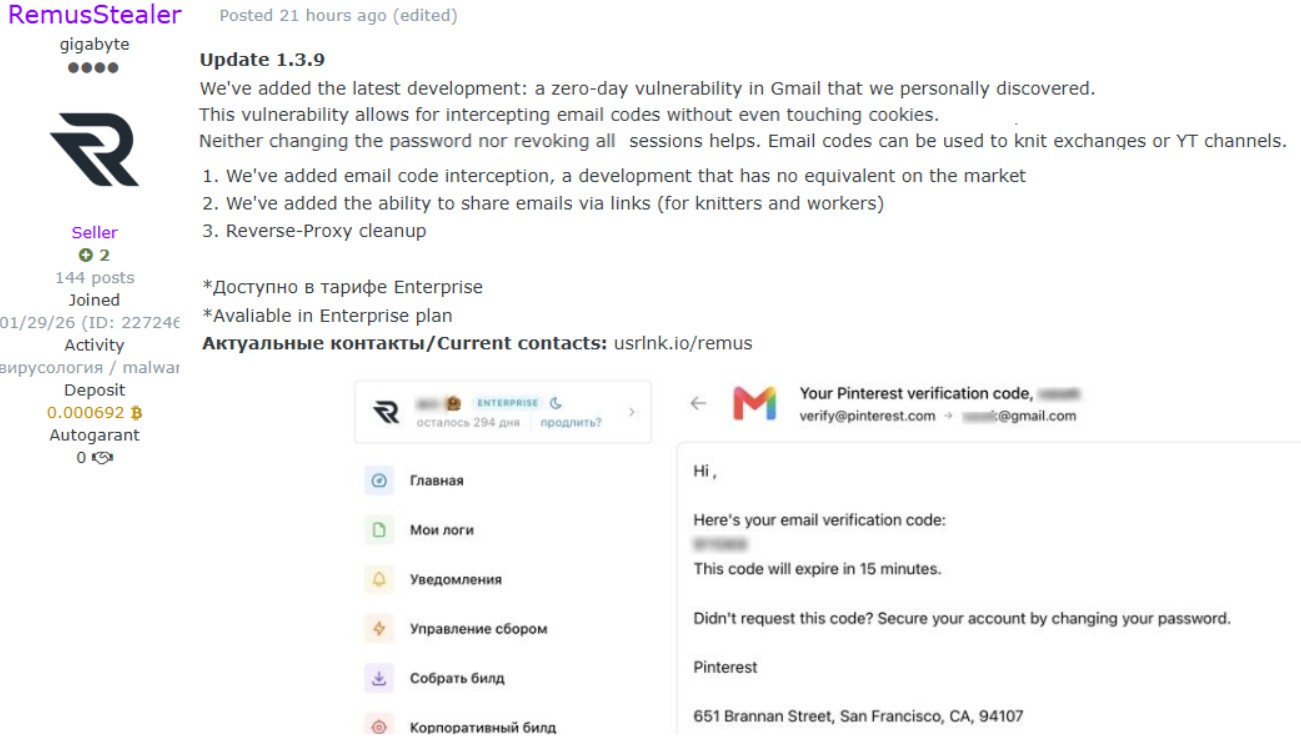
Παράλληλα, υποκλέπτει ή δημιουργεί κλειδιά εξουσιοδότησης τα οποία μπορούν να επαναχρησιμοποιηθούν. Με αυτόν τον τρόπο, ο πίνακας ελέγχου (dashboard) των κυβερνοεγκληματιών συνεχίζει να αντλεί δεδομένα από το Gmail, ακόμη και όταν ο αρχικός υπολογιστής απενεργοποιηθεί. Οι δημιουργοί του το διαφημίζουν ως ένα πραγματικό Gmail zero-day κενό ασφαλείας, τονίζοντας ότι καταφέρνει να προσπερνά όλους τους μηχανισμούς ελέγχου της Google.
Τα απαραίτητα βήματα προστασίας
Όπως επισημαίνει η εταιρεία κυβερνοασφάλειας Hudson Rock, η αλλαγή του κωδικού παραμένει απαραίτητη, αλλά απαιτούνται πλέον περισσότερα βήματα. Οι χρήστες δεν πρέπει να προχωρούν σε καμία ενέργεια από τον μολυσμένο υπολογιστή ή τη συσκευή, αλλά να αλλάζουν τους κωδικούς τους αποκλειστικά από μια καθαρή συσκευή.
Οι εισβολείς συχνά ρυθμίζουν αυτόματη προώθηση ή φίλτρα αλληλογραφίας για να λαμβάνουν κρυφά αντίγραφα των εισερχομένων, ειδικά των κωδικών επαλήθευσης δύο παραγόντων (2FA). Για τον λόγο αυτό, απαιτείται έλεγχος των συνδεδεμένων συσκευών μέσα από τις ρυθμίσεις του λογαριασμού Google και άμεση ανάκληση της πρόσβασης σε κάθε άγνωστη συνεδρία ή εφαρμογή τρίτων, αξιοποιώντας το εργαλείο ελέγχου ασφαλείας της υπηρεσίας.
