
Το κυνήγι κενών ασφαλείας στον κώδικα είναι παραδοσιακά μια χρονοβόρα, εξαντλητική δουλειά που απαιτεί κορυφαίους ερευνητές. Η OpenAI, ωστόσο, μόλις έδειξε ότι η κλίμακα αυτής της διαδικασίας αλλάζει δραματικά.
Σύμφωνα με την επίσημη ανακοίνωση της εταιρείας, ένα νέο αυτοματοποιημένο σύστημα τεχνητής νοημοσύνης κατάφερε μέσα σε περίπου 30 ώρες να εντοπίσει και να επιβεβαιώσει 948 ξεχωριστές ευπάθειες στον πυρήνα (kernel) του Linux. Μάλιστα, δεν έμεινε μόνο στη θεωρία, αφού ανέπτυξε λειτουργικά exploits για να αποδείξει την ύπαρξή τους, ενώ παράλληλα πρότεινε και τις αντίστοιχες διορθώσεις στον κώδικα.
Ο «λογαριασμός» για αυτό το εγχείρημα έφτασε τα 1.213.430 δολάρια σε πιστώσεις API (tokens). Ένα ποσό που εκ πρώτης όψεως ακούγεται τεράστιο, αλλά στην πραγματικότητα ωχριά μπροστά στην αξία των ευρημάτων, ενώ ταυτόχρονα χτυπάει καμπανάκι για το τι μπορεί να συμβεί αν τέτοια εργαλεία βρεθούν σε λάθος χέρια.
Πώς στήθηκε η επιχείρηση
Πίσω από το εγχείρημα βρίσκεται ένα επερχόμενο μοντέλο της OpenAI, ειδικά εκπαιδευμένο για θέματα κυβερνοασφάλειας. Οι ερευνητές το «έριξαν» πάνω σε κρίσιμα τμήματα του Linux kernel, αναθέτοντάς του να ξεψαχνίσει περίπου 2,8 εκατομμύρια γραμμές κώδικα.
Σε πρώτη φάση, το σύστημα ξεχώρισε 5.034 ύποπτα σημεία που χρειαζόντουσαν βαθύτερο έλεγχο. Εκεί ανέλαβαν δράση οι AI agents, οι οποίοι έψαξαν για πιθανά bugs και παρήγαγαν χιλιάδες αναφορές υποψήφιων ευπαθειών.
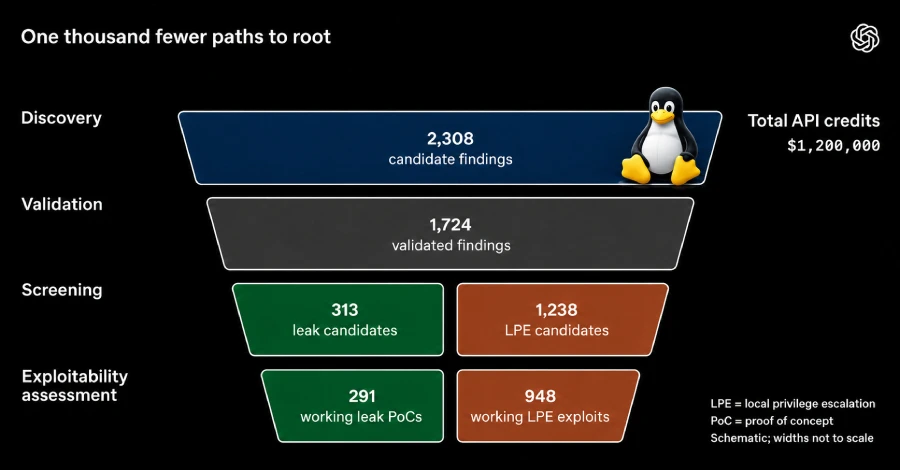
Επειδή όμως στην κυβερνοασφάλεια η θεωρία απέχει πολύ από την πράξη, ακολούθησε το πιο κρίσιμο στάδιο της επαλήθευσης. Οι agents μπήκαν σε απομονωμένα εικονικά περιβάλλοντα (sandboxes) και προσπάθησαν ενεργά να «σπάσουν» το σύστημα βασιζόμενοι στα ευρήματά τους. Μετά το ξεκαθάρισμα και την ομαδοποίηση των αποτελεσμάτων, έμειναν 948 επιβεβαιωμένες ευπάθειες τοπικής κλιμάκωσης προνομίων (Local Privilege Escalation ή LPE).
Πόσο πρέπει να ανησυχούν οι χρήστες Linux;
Ακούγοντας για σχεδόν χίλιες ευπάθειες στον πυρήνα του Linux, είναι εύκολο να δημιουργηθεί πανικός. Χρειάζεται όμως μια βασική διευκρίνιση.
Οι ευπάθειες τύπου LPE δεν επιτρέπουν σε κάποιον χάκερ να παραβιάσει απομακρυσμένα τον υπολογιστή ή τον server σας μέσω Internet από το μηδέν. Αφορούν το επόμενο βήμα μιας επίθεσης, καθώς αν ένας εισβολέας έχει ήδη καταφέρει να αποκτήσει πρόσβαση σε έναν απλό, περιορισμένο λογαριασμό χρήστη μέσα στο σύστημα, μπορεί να πατήσει πάνω σε αυτά τα κενά για να πάρει δικαιώματα διαχειριστή (root) και, ουσιαστικά, τον απόλυτο έλεγχο του μηχανήματος.
Πρόκειται για σοβαρά κενά ασφαλείας, αλλά απαιτούν ήδη ένα πρώτο «πάτημα» στο σύστημα για να αξιοποιηθούν.
Τα μαθηματικά του 1,2 εκατ. δολαρίων
Αν διαιρέσει κανείς το συνολικό κόστος των 1,21 εκατ. δολαρίων με τις 948 ευπάθειες, προκύπτει ότι κάθε εύρημα κόστισε στην OpenAI περίπου 1.279 δολάρια.
Για να δώσει μια τάξη μεγέθους, η εταιρεία συνέκρινε αυτό το νούμερο με τις αμοιβές που δίνονται σε γνωστούς διαγωνισμούς hacking, όπως το Pwn2Own και το TyphoonPWN. Εκεί, ένα και μόνο αντίστοιχο exploit αμείβεται συνήθως με ποσά από 20.000 έως και 70.000 δολάρια.
Με απλά μαθηματικά, η θεωρητική «αγοραία» αξία αυτών των 948 ευρημάτων σε προγράμματα bug bounty θα κυμαινόταν κάπου μεταξύ 18,9 και 66,3 εκατομμυρίων δολαρίων. Φυσικά, η σύγκριση είναι καθαρά ενδεικτική, αφού στην πράξη καμία αγορά δεν θα απορροφούσε σχεδόν χίλια exploits ταυτόχρονα σε αυτές τις τιμές, δείχνει όμως πόσο φθηνότερη γίνεται η εύρεση κενών ασφαλείας μέσω AI.
Τι γίνεται με τις διορθώσεις
Το θετικό της υπόθεσης είναι ότι το σύστημα της OpenAI δεν λειτούργησε απλώς ως «κατεδαφιστικό», αλλά έγραψε και τα απαραίτητα patches. Όλες οι προτεινόμενες διορθώσεις πέρασαν πρώτα από το μικροσκόπιο ανθρώπινων ερευνητών πριν σταλούν στους διαχειριστές του Linux, ώστε να μη κατακλυστεί η κοινότητα από αυτοματοποιημένο κώδικα αμφίβολης ποιότητας.
Μέχρι στιγμής, 61 από αυτές τις ευπάθειες έχουν ήδη κλείσει επίσημα στον κώδικα του Linux, για άλλες 43 τα patches ετοιμάζονται να ενσωματωθούν, ενώ περίπου 299 περιπτώσεις εξετάζονται ακόμη από τους developers.
Η άλλη όψη του νομίσματος
Όσο εντυπωσιακό κι αν είναι το επίτευγμα της OpenAI για την άμυνα των συστημάτων, άλλο τόσο προβληματίζει για το μέλλον των επιθέσεων.
Μέχρι σήμερα, το υψηλό κόστος και η τεχνογνωσία που απαιτούνταν για την εύρεση τέτοιων ευπαθειών λειτουργούσαν ως φυσικό φίλτρο. Αν όμως η τεχνητή νοημοσύνη μπορεί πλέον να «διαβάζει» εκατομμύρια γραμμές κώδικα και να ξετρυπώνει εκατοντάδες κενά ασφαλείας μέσα σε ενάμιση εικοσιτετράωρο, εύλογα αναρωτιέται κανείς τι θα γίνει όταν αντίστοιχα μοντέλα πέσουν στα χέρια κακόβουλων ομάδων.
Το στοίχημα πλέον για τους developers και τις κοινότητες ανοιχτού κώδικα δεν είναι απλώς να βρίσκουν τα bugs, αλλά να προλαβαίνουν να τα κλείνουν με ρυθμούς που, μέχρι χθες, φάνταζαν ανθρώπινα αδύνατοι.
Το βασικότερο όμως, μην ξεχνάτε πως και τα κινητά μας τρέχουν πυρήνα linux, αφού το Android βασίζεται σε αυτόν. Το ίδιο και οι τηλεοράσεις μας και πολλά από τα PC μας. Αν οι 1.000 ευπάθειες σας τρομάζουν, τότε στα Windows έχουν βρεθεί πολλές παραπάνω σε σημείο που οι devs δε προλαβαίνουν να τις patchάρουν.
