
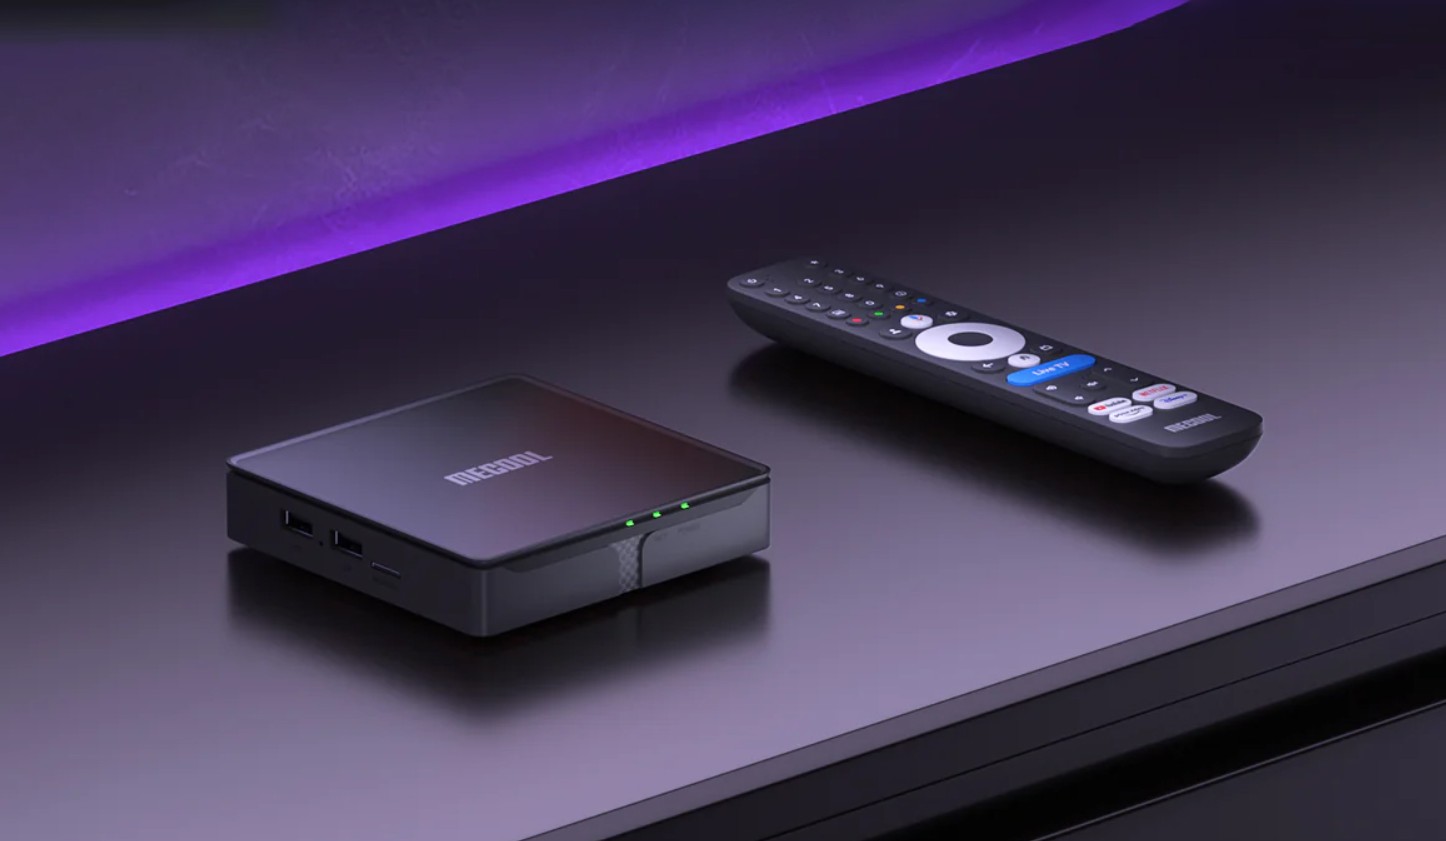
Σοβαρή υπόθεση κακόβουλης δραστηριότητας αποκαλύφθηκε γύρω από πλήθος συσκευών Android TV boxes της MECOOL. Σύμφωνα με επίσημη ανακοίνωση της Google, σήμερα 3 Νοεμβρίου 2026 η εταιρεία σε συνεργασία με διεθνείς εταίρους κυβερνοασφάλειας κατάφερε να εξουδετερώσει το XCPE backdoor, το οποίο είχε μετατρέψει περισσότερες από 1,3 εκατομμύρια συσκευές σε ένα παγκόσμιο δίκτυο botnet. Τα TV boxes της MECOOL παραμένουν ιδιαίτερα δημοφιλή και στην Ελλάδα, καθώς προωθούνται συχνά μέσα από εγχώριες ιστοσελίδες εκπτωτικών κουπονιών για παραγγελίες από διεθνή ηλεκτρονικά καταστήματα όπως το Banggood και το AliExpress.
Πώς στήθηκε το botnet XCPE σε 1,3 εκατομμύρια συσκευές
Όπως εξηγεί η ομάδα της Google (Google Threat Intelligence Group), το κακόβουλο λογισμικό δεν αποτέλεσε τυχαίο σφάλμα ή ενέργεια μεμονωμένου υπαλλήλου, αλλά αναπτύχθηκε και ενσωματώθηκε σκόπιμα στο firmware από την κατασκευάστρια εταιρεία Videostrong Technology Co. με στόχο το οικονομικό όφελος.
Η Videostrong, η οποία κατασκευάζει τα επώνυμα TV boxes της MECOOL, εκμεταλλεύτηκε την κερκόπορτα πουλώντας πρόσβαση σε κυβερνοεγκληματίες. Οι συνεργάτες αυτοί εγκαθιστούσαν δευτερεύοντα κακόβουλα στοιχεία στις μολυσμένες συσκευές, πραγματοποιώντας διαφημιστική απάτη (ad fraud), εντάσσοντας τις οικιακές συνδέσεις των χρηστών εν αγνοία τους σε δίκτυα οικιακών διαμεσολαβητών (residential proxies) και φορτώνοντας επιπλέον malware.
Οι δυνατότητες του λογισμικού ήταν εκτεταμένες και άκρως επικίνδυνες: περιλάμβαναν τη λήψη στιγμιότυπων οθόνης (screenshots), την καταγραφή και εισαγωγή πληκτρολογήσεων (keystroke injection), την υποκλοπή ευαίσθητων αρχείων καταγραφής και στοιχείων λογαριασμού, καθώς και την εκτέλεση εντολών συστήματος και shell scripts από απόσταση. Παρότι η συντριπτική πλειονότητα των μολύνσεων αφορούσε Android TV boxes, η Google εντόπισε το ίδιο κακόβουλο λογισμικό και σε άλλες συσκευές του Διαδικτύου των Πραγμάτων (IoT), όπως εξοπλισμό τηλεϊατρικής, μηχανήματα καραόκε και ψηφιακές επιγραφές.
Ο ρόλος των ελληνικών ιστοσελίδων με κουπόνια προσφορών
Η υπόθεση φέρνει στο προσκήνιο ένα χρόνιο ζήτημα στην ελληνική αγορά τεχνολογίας. Αρκετές εγχώριες ιστοσελίδες που ασχολούνται με κουπόνια προτείνουν συχνά στους αναγνώστες τους να αγοράσουν εξαιρετικά φθηνά TV boxes αμφίβολης προέλευσης. Η χρήση εκπτωτικών συνδέσμων συνοδεύεται από προμήθεια (affiliate) για την ιστοσελίδα που τους προβάλλει, πρακτική που από μόνη της είναι απολύτως θεμιτή αφού δεν επιβαρύνει την τελική τιμή του προϊόντος. Το πρόβλημα δημιουργείται όταν ορισμένες προτάσεις γίνονται χωρίς κανέναν ποιοτικό έλεγχο, προωθώντας συσκευές χαμηλής ποιότητας που στερούνται επίσημων πιστοποιήσεων ασφαλείας, με αποτέλεσμα ο ανυποψίαστος Έλληνας καταναλωτής να εκτίθεται σε σοβαρούς κινδύνους.
Τι μέτρα έλαβε η Google και τι μπορούν να κάνουν οι χρήστες
Η Google προχώρησε σε νομικές ενέργειες για την κατάσχεση και απενεργοποίηση των διακομιστών ελέγχου (C2) που χρησιμοποιούσε η Videostrong, διακόπτοντας παράλληλα την πρόσβαση σε περισσότερες από δέκα οικογένειες κακόβουλου λογισμικού που δρούσαν μέσω του backdoor. Επιπλέον, διέκοψε οριστικά κάθε συνεργασία με την κατασκευάστρια εταιρεία, αφαιρώντας της τη δυνατότητα παραγωγής πιστοποιημένων συσκευών Android και προεγκατάστασης των εφαρμογών της Google.
Στο Techmaniacs.gr συνιστούμε ιδιαίτερη προσοχή εάν διαθέτετε συσκευή της MECOOL και παρατηρείτε ύποπτη συμπεριφορά ή ασυνήθιστη δικτυακή κίνηση. Όπως έχουμε δείξει στο παρελθόν, εργαλεία debloating όπως το Clear Your TV μπορούν να απαλλάξουν ένα σύστημα από περιττές εφαρμογές. Ωστόσο, στην περίπτωση του XCPE, επειδή το backdoor βρίσκεται ενσωματωμένο απευθείας στο partition του firmware και επανεγκαθίσταται αυτόματα ακόμη και μετά από επαναφορά εργοστασιακών ρυθμίσεων (wipe), η ασφαλέστερη επιλογή για τους κατόχους των επηρεαζόμενων συσκευών είναι η πλήρης αποσύνδεσή τους από το διαδίκτυο και η αντικατάστασή τους με πιστοποιημένα μοντέλα από αναγνωρισμένους κατασκευαστές.
