

Η Google καταβάλλει τεράστιες προσπάθειες για να κρατήσει το Google Play Store ασφαλές, καθώς αποτελεί τον πυρήνα του οικοσυστήματος του Android. Πλέον έχει ενσωματώσει την τεχνητή νοημοσύνη στον έλεγχο των εφαρμογών, ώστε να σταματήσει την παράνομη ανάρτηση κακόβουλου λογισμικού, ιδιαίτερα όταν επιτήδειοι προσπαθούν να ανεβάσουν ψεύτικες εφαρμογές για να εξαπατήσουν τους χρήστες. Η Google άλλωστε μας προτρέπει σταθερά να κατεβάζουμε εφαρμογές αποκλειστικά από το δικό της κατάστημα για λόγους ασφαλείας.
Η βασική υπόσχεση είναι ότι η εγκατάσταση εφαρμογών από το Play Store εγγυάται πως δεν θα πέσετε θύμα ψεύτικης ή επικίνδυνης εφαρμογής. Ωστόσο, στην πράξη η Google φαίνεται να αποτυγχάνει παταγωδώς στη διατήρηση αυτής της ασφάλειας.
Ψεύτικος Chrome στην κορυφή των αποτελεσμάτων με χορηγούμενη διαφήμιση!
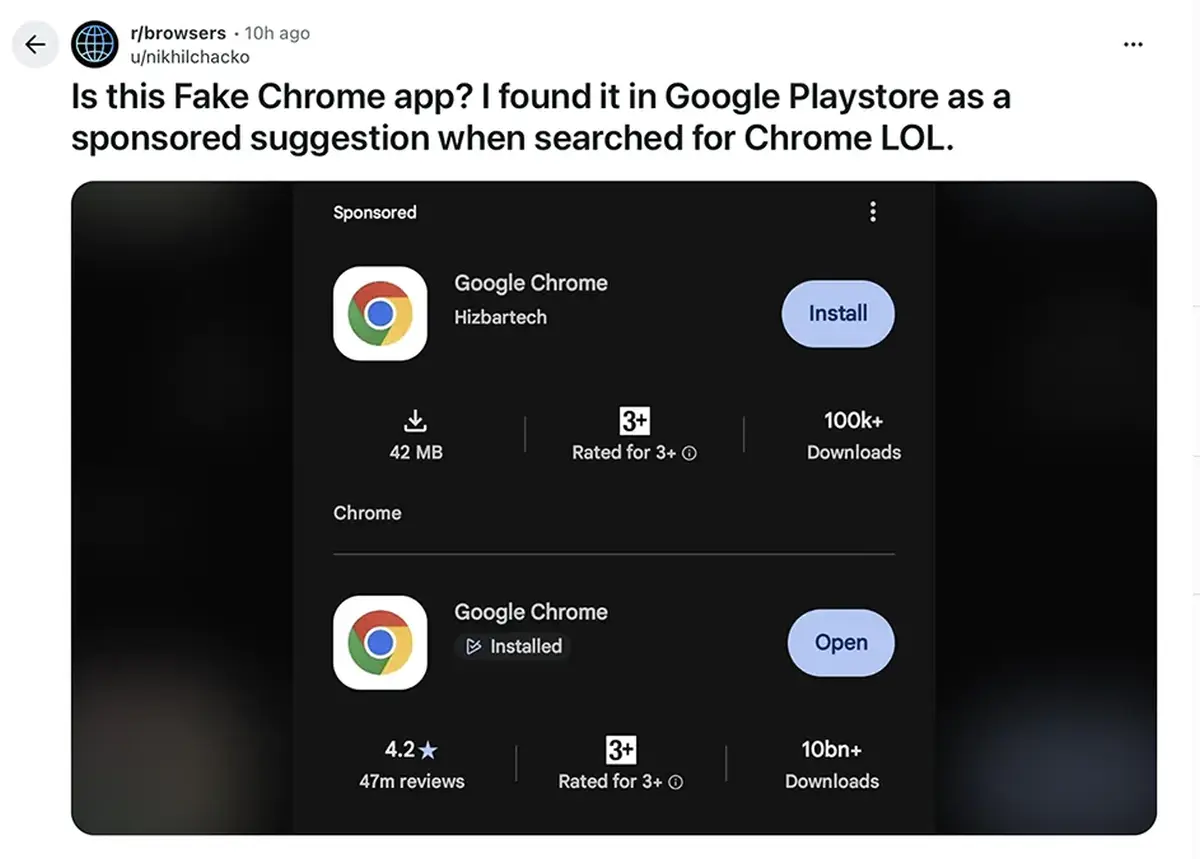
Σύμφωνα με αναφορές χρηστών στο Reddit, μια ψεύτικη έκδοση του Google Chrome έγινε διαθέσιμη στο Google Play Store, κατάφερε να συγκεντρώσει πάνω από 100.000 λήψεις και βρέθηκε στην κορυφή των αποτελεσμάτων αναζήτησης, πάνω ακόμα και από τον αυθεντικό Chrome! Αυτό συνέβη επειδή η Google δέχθηκε την προώθηση της ψεύτικης εφαρμογής μέσω πληρωμένης διαφήμισης εντός του Play Store.
Στο στιγμιότυπο οθόνης από την ανάρτηση στο Reddit, φαίνεται η ψεύτικη εφαρμογή Chrome από έναν προγραμματιστή με το όνομα “Hizbartech” να εμφανίζεται ως χορηγούμενο αποτέλεσμα πάνω από την αυθεντική εφαρμογή της Google.
Εδώ προκύπτουν δύο τεράστια αμείλικτα ερωτήματα: πρώτον, πώς η Google επέτρεψε την ανάρτηση μιας τέτοιας εφαρμογής, και δεύτερον, πώς δέχθηκε να εισπράξει χρήματα για την προώθησή της. Πρόκειται για μια εφαρμογή που θα έπρεπε να είχε απορριφθεί αυτόματα κατά τη διαδικασία ελέγχου, καθώς επρόκειτο για οφθαλμοφανή απάτη.
Μετά τις διαστάσεις που πήρε το θέμα, η εφαρμογή αποσύρθηκε εσπευσμένα από το Play Store. Η απορία όμως παραμένει: πώς κατάφερε μια τόσο κραυγαλέα κακόβουλη εφαρμογή να προσπεράσει όλους τους ελέγχους των συστημάτων και της τεχνητής νοημοσύνης της εταιρείας; Η Google από τη μία εκφράζει επιφυλάξεις για μη επαληθευμένους προγραμματιστές, αλλά από την άλλη επιτρέπει την προώθηση σαφώς παραπλανητικών εφαρμογών στην πλατφόρμα της.
Πώς η εφαρμογή παράκαμψε τα συστήματα ασφαλείας
Στην περίπτωση της ψεύτικης εφαρμογής Google Chrome της Hizbartech, το κόλπο ήταν απλό. Αρχικά είχε κατατεθεί στο Play Store ως παιχνίδι με το όνομα “Ball Bounce”. Στη συνέχεια, ο προγραμματιστής άλλαξε το όνομα και το εικονίδιο της εφαρμογής μετατρέποντάς τα σε Google Chrome. Σύμφωνα με σχόλιο στην αρχική ανάρτηση του Reddit, η εφαρμογή στην πραγματικότητα δεν ήταν ούτε παιχνίδι ούτε browser, αλλά μια απλή εφαρμογή chat με προκαθορισμένες απαντήσεις.
Με τη ματιά του Techmaniacs
Το ειρωνικό της υπόθεσης είναι πως η Google ανακοίνωσε πρόσφατα νέους αυστηρούς περιορισμούς στο sideloading (εγκατάσταση εφαρμογών εκτός Play Store), υποστηρίζοντας ότι το κάνει για να προστατεύσει τους χρήστες από ψεύτικες εφαρμογές. Το “Ball Bounce” εμφανίστηκε στο Play Store στις 22 Αυγούστου και μεταμορφώθηκε σε «Google Chrome» στις 30 Σεπτεμβρίου.
Όλη αυτή η ιστορία αποδεικνύει πως όση τεχνητή νοημοσύνη κι αν επιστρατεύσουν οι εταιρείες στον έλεγχο του λογισμικού, κανένα επίσημο κατάστημα δεν είναι απόλυτα ασφαλές. Η μόνη πραγματική προστασία παραμένει η δική μας προσοχή: ελέγχουμε πάντα τον προγραμματιστή πίσω από κάθε εφαρμογή, τον αριθμό των λήψεων και το όνομα του πακέτου πριν πατήσουμε εγκατάσταση.
