
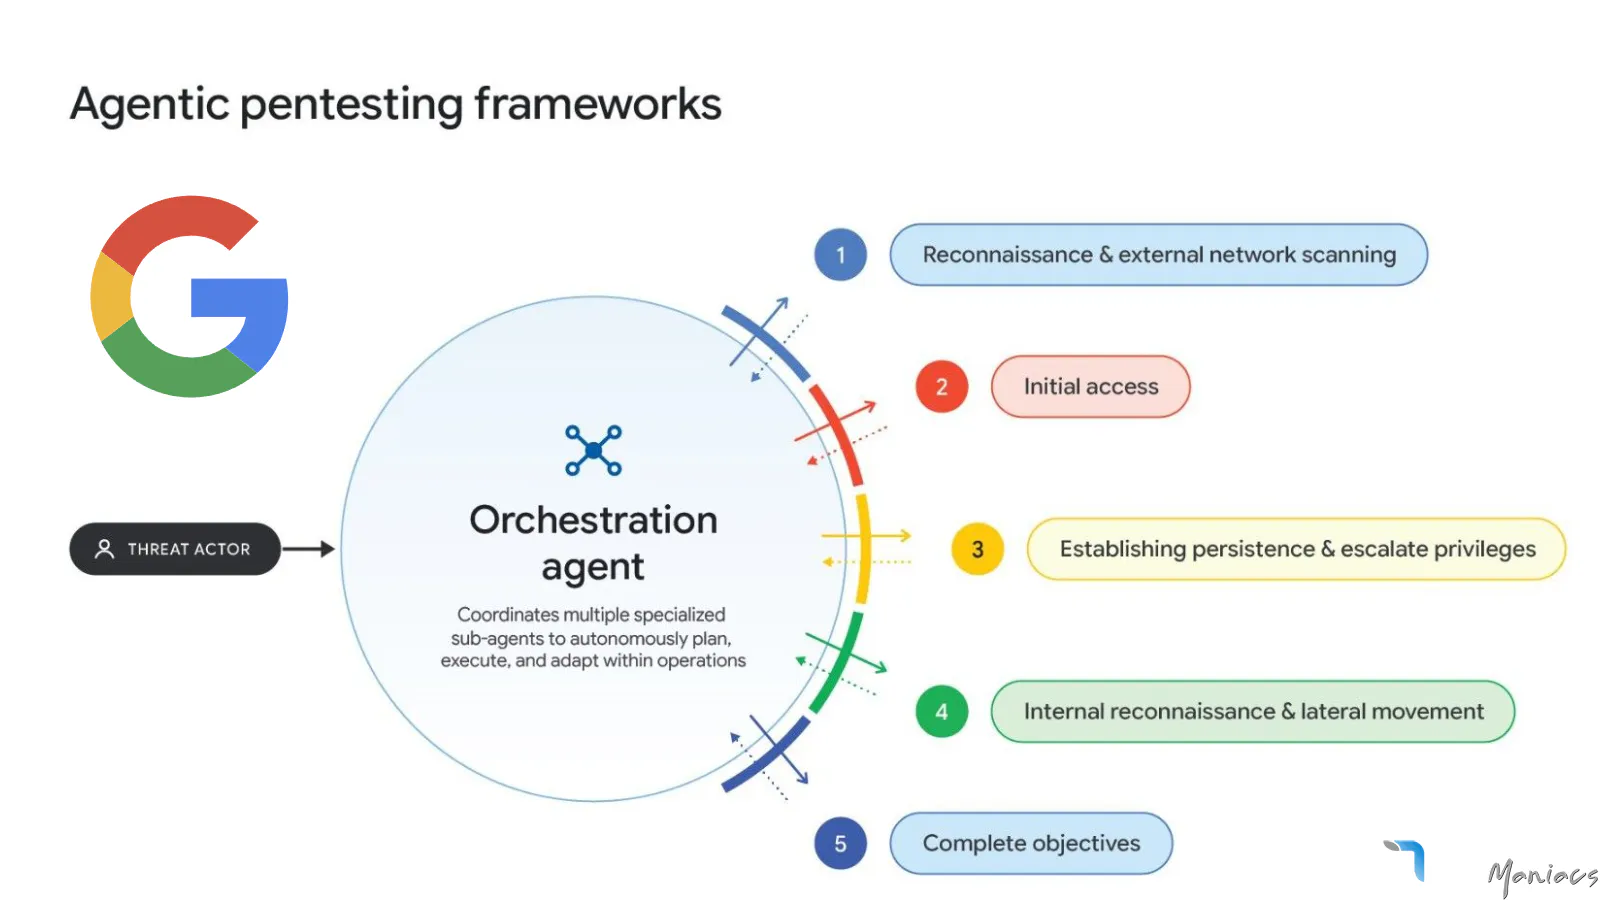
Η ομάδα Threat Intelligence της Google αποκάλυψε μια ουσιαστική κλιμάκωση στη μεθοδολογία των κυβερνοεπιθέσεων. Σύμφωνα με την επίσημη ανακοίνωση, Ρωσόφωνοι χάκερ αξιοποίησαν πράκτορες τεχνητής νοημοσύνης για να πραγματοποιήσουν την πρώτη πλήρως αυτοματοποιημένη κυβερνοεπίθεση χωρίς καμία ανθρώπινη παρέμβαση, έχοντας ως στόχο γαλλικές ιστοσελίδες.
Έως σήμερα, ακόμα και τα πιο εξελιγμένα μοντέλα τεχνητής νοημοσύνης διατηρούσαν υποστηρικτικό ρόλο, βοηθώντας τους επιτιθέμενους να γράψουν ταχύτερα κώδικα ή να σχεδιάσουν πιο στοχευμένες ενέργειες, απαιτώντας συνεχή καθοδήγηση και διόρθωση σφαλμάτων. Στη συγκεκριμένη περίπτωση, οι εισβολείς συγκρότησαν μια αλυσίδα από αυτόνομους πράκτορες AI που διεκπεραίωσαν ολόκληρη τη διαδικασία από μόνοι τους.
Πώς λειτουργεί ο μηχανισμός εντοπισμού ευπαθειών
Η μεθοδολογία που κατέγραψε η Google βασίζεται στην αυτοματοποιημένη ανάλυση των διορθώσεων ασφαλείας, ακολουθώντας συγκεκριμένα βήματα:
- Διαρκής σύγκριση και ανάλυση του κώδικα λογισμικού πριν και μετά την εφαρμογή κάθε νέας ενημέρωσης ασφαλείας.
- Αυτόνομος εντοπισμός της ακριβούς ευπάθειας στις παλαιότερες εκδόσεις, με βάση τις αλλαγές που πραγματοποίησε η διόρθωση.
- Αυτόματη ανάπτυξη κώδικα εκμετάλλευσης και άμεση εξαπόλυση της επίθεσης στα ευάλωτα συστήματα.
Οι επιπτώσεις σε PHP, WordPress και κρίσιμες υποδομές
Το περιστατικό προκαλεί έντονη ανησυχία σε κυβερνήσεις και υπεύθυνους κρίσιμων υποδομών. Η εξέλιξη συμπίπτει χρονικά με την αποκάλυψη σοβαρών κενών ασφαλείας στη γλώσσα PHP, στην οποία βασίζεται περίπου το 70% του διαδικτύου, αλλά και με περιστατικά σε εγκαταστάσεις όπως τα συστήματα ψύξης σε σούπερ μάρκετ.
Η αυτοματοποίηση της σύγκρισης κώδικα πριν και μετά από ένα security update διαφοροποιεί ριζικά το τοπίο προστασίας στο διαδίκτυο. Μόλις μια εταιρεία λογισμικού ή μια πλατφόρμα CMS εκδώσει μια ενημέρωση, οι πράκτορες τεχνητής νοημοσύνης αναλύουν τις τροποποιήσεις και κατασκευάζουν λειτουργικό εργαλείο επίθεσης σε ελάχιστο χρόνο, ξεπερνώντας κατά πολύ τις ανθρώπινες δυνατότητες. Το γεγονός αυτό επηρεάζει άμεσα όσους διαχειρίζονται εταιρικά δίκτυα και ιστοσελίδες, ιδιαίτερα σε περιβάλλοντα PHP και WordPress, καθώς τα χρονικά περιθώρια για την εγκατάσταση κρίσιμων διορθώσεων έχουν εκμηδενιστεί.
Η οπτική του Techmaniacs
Η εξέλιξη αυτή επιβεβαιώνει έναν μακροχρόνιο φόβο στον κλάδο της κυβερνοασφάλειας. Παλαιότερα, η κυκλοφορία μιας ενημέρωσης ασφαλείας σήμαινε την επίλυση του προβλήματος. Πλέον, η ίδια η ενημέρωση λειτουργεί ως οδηγός για τους πράκτορες AI, οι οποίοι συγκρίνουν αυτόματα τον προηγούμενο με τον νέο κώδικα και εκμεταλλεύονται τα κενά σε ελάχιστα λεπτά.
Την ίδια στιγμή, πολλοί διαχειριστές καθυστερούν επί μήνες ή και χρόνια να εγκαταστήσουν τις απαραίτητες ενημερώσεις στους διακομιστές τους. Κύρια αιτία παραμένει ο φόβος πρόκλησης δυσλειτουργιών, ιδίως σε περιβάλλοντα με πολυάριθμα παραμετροποιημένα εργαλεία, όπου ακόμη και μια ανεπαίσθητη αλλαγή κώδικα μπορεί να θέσει εκτός λειτουργίας ολόκληρο τον ιστότοπο.
